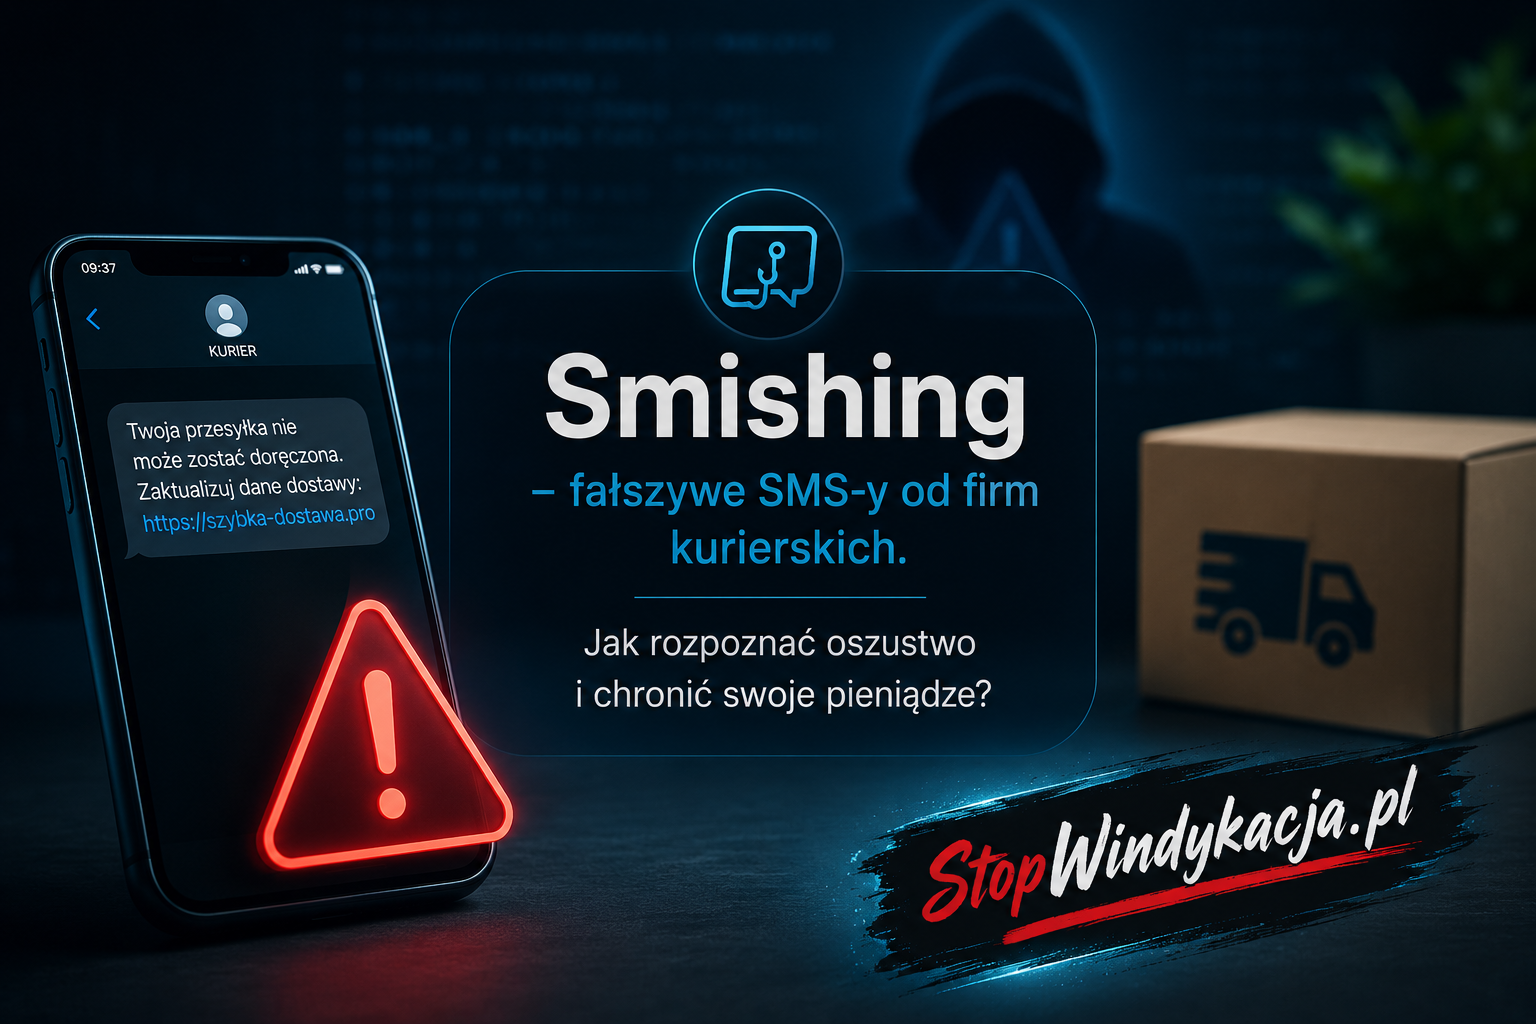
Smishing – fałszywe SMS-y od firm kurierskich. Jak rozpoznać oszustwo i chronić swoje pieniądze?
Otrzymujesz wiadomość, że Twoja paczka została zatrzymana z powodu błędnego adresu albo niewielkiej niedopłaty? Nadawcą SMS-a ma być InPost, DHL, DPD lub Poczta Polska, a do rozwiązania problemu wystarczy kliknąć link i zapłacić kilka złotych.
Zachowaj ostrożność. To jeden z najczęściej spotykanych scenariuszy smishingu, czyli oszustwa wykorzystującego wiadomości tekstowe. Link nie prowadzi do serwisu przewoźnika, lecz do podrobionej strony przygotowanej w celu przejęcia danych karty, danych logowania lub kodu autoryzacyjnego.
Co to jest smishing?
Smishing to odmiana phishingu przeprowadzana za pomocą SMS-ów lub innych wiadomości tekstowych. Przestępca podszywa się pod znaną firmę albo instytucję i próbuje skłonić odbiorcę do wykonania określonej czynności: kliknięcia odnośnika, podania danych osobowych, wpisania informacji z karty, zainstalowania aplikacji lub zatwierdzenia płatności.
W przypadku oszustw „na przesyłkę” wykorzystywane są nazwy popularnych operatorów logistycznych. Wiadomość pojawia się często w okresie, w którym wiele osób rzeczywiście oczekuje na dostawę, dlatego może wydawać się wiarygodna.
Według danych CERT Orange Polska wiadomości dotyczące dostarczania paczek znajdowały się wśród najczęściej rozpoznawanych rodzajów smishingu w 2024 roku. W tym samym okresie CyberTarcza zablokowała 305 tys. domen phishingowych i ochroniła 4,85 mln klientów przed wejściem na niebezpieczne strony. Źródło: CERT Orange Polska
Jak działa oszustwo na fałszywy SMS od kuriera?
Atak jest przygotowany tak, aby odbiorca działał szybko i nie sprawdzał szczegółów.
1. Przestępcy masowo rozsyłają wiadomości
SMS-y trafiają zarówno do osób oczekujących na przesyłkę, jak i do przypadkowych odbiorców. Oszuści nie muszą wiedzieć, czy konkretna osoba rzeczywiście zamówiła paczkę. Przy dużej liczbie wysłanych wiadomości część odbiorców będzie akurat czekać na dostawę.
Najczęściej pojawia się informacja o:
- błędnym albo niepełnym adresie,
- braku numeru domu lub mieszkania,
- zatrzymaniu paczki w sortowni,
- niedopłacie w wysokości kilku złotych,
- konieczności ponownego zaplanowania dostawy,
- ryzyku odesłania przesyłki do nadawcy.
Niewielka kwota ma uśpić czujność. Odbiorca może uznać, że nie warto dokładnie analizować płatności wynoszącej 1,99 zł czy 4,99 zł.
3. Link prowadzi do podrobionej strony
Po kliknięciu użytkownik trafia na stronę przypominającą witrynę firmy kurierskiej. Może ona zawierać logo, kolory, formularz śledzenia paczki, regulamin, a nawet fałszywe dane kontaktowe.
Adres strony zwykle różni się jednak od prawdziwej domeny przewoźnika. Mogą pojawiać się w nim dodatkowe słowa, nietypowe końcówki, cyfry albo drobne literówki.
Ofiara jest proszona o wpisanie między innymi:
- imienia i nazwiska,
- adresu zamieszkania,
- numeru telefonu,
- numeru karty płatniczej,
- daty ważności karty,
- kodu CVC lub CVV,
- danych logowania do bankowości,
- kodu BLIK albo kodu autoryzacyjnego.
Samo podanie danych karty może umożliwić przestępcom wykonywanie prób płatności. Przekazanie kodu 3D Secure, kodu BLIK lub zatwierdzenie operacji w aplikacji bankowej może natomiast doprowadzić do natychmiastowego obciążenia rachunku.
5. Fałszywa strona szybko znika
Przestępcy często zmieniają domeny i uruchamiają kolejne kopie serwisu. Dzięki temu próbują ominąć mechanizmy bezpieczeństwa oraz listy ostrzeżeń. Z tego powodu warto zgłaszać podejrzane wiadomości jak najszybciej.
Przykładowe zwroty używane przez oszustów
Poniższe treści są przykładowymi wariantami fałszywych wiadomości:
InPost: Twoja paczka została wstrzymana z powodu braku numeru ulicy. Uzupełnij dane dostawy: [link]
DHL Polska: Przesyłka została zatrzymana. Uiść opłatę 4,99 zł, aby wznowić dostawę: [link]
Nie możemy dostarczyć Twojej przesyłki z powodu błędnie podanego adresu. Zaktualizuj dane: [link]
Ostatnia próba doręczenia nie powiodła się. Wybierz nowy termin dostawy: [link]
Twoja paczka wymaga dopłaty 1,99 zł. Brak płatności spowoduje zwrot do nadawcy: [link]
Treść kampanii może się zmieniać. Brak błędów językowych, prawidłowe logo albo nazwa przewoźnika widoczna jako nadawca nie są wystarczającymi dowodami autentyczności wiadomości.
InPost oficjalnie ostrzega, że nie wysyła SMS-ów z prośbą o dopłatę do przesyłki ani z zewnętrznymi linkami służącymi do uregulowania takiej należności. Źródło: InPost
Prawdziwy SMS od kuriera a smishing
| Cecha |
Prawdziwa wiadomość |
Fałszywy SMS |
| Powód kontaktu |
Informacja o planowanej dostawie, kod odbioru lub status przesyłki. |
Rzekoma niedopłata, zatrzymanie paczki albo konieczność pilnej aktualizacji adresu. |
| Numer przesyłki |
Zwykle odpowiada numerowi widocznemu w zamówieniu lub aplikacji. |
Często go brakuje albo jest przypadkowy. |
| Link |
Prowadzi do oficjalnego serwisu lub wiadomość nie zawiera linku. |
Prowadzi do nietypowej domeny, skróconego adresu albo strony z literówką. |
| Ton wiadomości |
Neutralny i informacyjny. |
Presja czasu, groźba zwrotu paczki lub utraty przesyłki. |
| Płatność |
Ewentualne opłaty można sprawdzić w oficjalnym kanale przewoźnika. |
Żądanie natychmiastowej wpłaty niewielkiej kwoty przez przesłany link. |
| Dane karty |
Kurier nie żąda SMS-em pełnych danych karty, kodu CVC ani kodu BLIK. |
Formularz prosi o numer karty, CVC, logowanie bankowe lub kod autoryzacyjny. |
| Weryfikacja |
Status można potwierdzić w aplikacji albo na oficjalnej stronie. |
Informacja często nie jest widoczna w żadnym oficjalnym kanale. |
Jak rozpoznać fałszywy SMS?
Podejrzenia powinno wzbudzić kilka elementów występujących jednocześnie:
- nie oczekujesz obecnie żadnej przesyłki,
- wiadomość nie zawiera prawidłowego numeru paczki,
- nadawca żąda symbolicznej dopłaty,
- SMS wywołuje presję i wymaga natychmiastowego działania,
- link został skrócony albo prowadzi do nieznanej domeny,
- strona prosi o komplet danych karty,
- formularz wymaga podania kodu CVC, kodu BLIK lub danych do bankowości,
- wiadomość zawiera nietypowe sformułowania albo błędy,
- status paczki w oficjalnej aplikacji nie potwierdza problemu.
Komisja Nadzoru Finansowego ostrzega, że SMS-y phishingowe mogą kierować do fałszywych stron wyłudzających dane albo nakłaniających do pobrania złośliwego oprogramowania. Firmy kurierskie należą do podmiotów, pod które oszuści często się podszywają. Źródło: KNF
Co zrobić po otrzymaniu podejrzanego SMS-a?
Przede wszystkim nie klikaj odnośnika i nie odpowiadaj na wiadomość. Nie dzwoń również pod numer podany w jej treści.
Status przesyłki sprawdź samodzielnie:
- Otwórz oficjalną aplikację przewoźnika.
- Przejdź do wiadomości potwierdzającej zamówienie w sklepie.
- Ręcznie otwórz oficjalny serwis firmy kurierskiej.
- Wpisz numer przesyłki skopiowany z potwierdzenia zakupu.
- W razie wątpliwości skontaktuj się z infolinią podaną na oficjalnej stronie przewoźnika.
Jeżeli nie masz żadnej aktywnej przesyłki, potraktuj wiadomość jako próbę wyłudzenia. Możesz również sprawdzić numer nadawcy w bazie numerów telefonów i dodać komentarz ostrzegający pozostałych użytkowników.
Jak zgłosić smishing?
Podejrzaną wiadomość zawierającą link można przekazać do CERT Polska na bezpłatny numer 8080. Najlepiej użyć funkcji „Przekaż” lub „Udostępnij”, aby przesłać SMS w niezmienionej postaci. Zgłoszenia pomagają analitykom identyfikować złośliwe domeny i dodawać je do list ostrzeżeń. Źródło: CERT Polska
Incydent można także zgłosić przez oficjalny formularz CERT Polska albo za pomocą usługi „Bezpiecznie w sieci” w aplikacji mObywatel.
Warto również:
- zablokować numer nadawcy,
- oznaczyć wiadomość jako spam,
- poinformować firmę, pod którą podszywają się oszuści,
- zostawić ostrzeżenie w bazie numerów,
- zachować zrzuty ekranu i treść wiadomości, jeśli doszło do utraty pieniędzy.
Kliknąłem link. Co teraz?
Samo otwarcie strony nie zawsze oznacza utratę pieniędzy. Zamknij witrynę i niczego na niej nie wpisuj. Nie pobieraj plików, aplikacji ani aktualizacji.
Jeśli przeglądarka pobrała plik, nie uruchamiaj go. Usuń go, sprawdź urządzenie aktualnym oprogramowaniem zabezpieczającym i upewnij się, że w telefonie nie pojawiły się nieznane aplikacje.
Podejrzany link zgłoś do CERT Polska.
Podałem dane karty – co powinienem zrobić?
Nie czekaj na pojawienie się pierwszej nieautoryzowanej płatności.
- Natychmiast zablokuj lub zastrzeż kartę w aplikacji bankowej.
- Skontaktuj się z bankiem, korzystając wyłącznie z oficjalnego numeru.
- Poinformuj bank o przekazaniu danych na fałszywej stronie.
- Sprawdź historię operacji i oczekujące transakcje.
- Zgłoś każdą operację, której nie rozpoznajesz.
- Zmień hasła, jeśli formularz wymagał również danych do bankowości.
- Złóż zawiadomienie na Policji, jeżeli doszło do kradzieży pieniędzy.
UOKiK zaleca jak najszybszy kontakt z bankiem, zgłoszenie nieautoryzowanych transakcji, zmianę danych logowania i zastrzeżenie karty, a następnie zawiadomienie Policji. Źródło: UOKiK
Podałem kod BLIK lub zatwierdziłem płatność
Natychmiast skontaktuj się z bankiem. Podaj godzinę zdarzenia, kwotę oraz informacje widoczne w historii operacji. Nie kontynuuj rozmowy z oszustem i nie zatwierdzaj kolejnych powiadomień.
Jeżeli przestępca twierdzi, że musi wykonać „zwrot”, „anulowanie” albo „weryfikację”, nie podawaj następnego kodu. Może to być próba przeprowadzenia kolejnej transakcji.
Zainstalowałem aplikację z linku
Nie loguj się na tym urządzeniu do bankowości ani poczty. Odłącz telefon od internetu i skontaktuj się z bankiem z innego, bezpiecznego urządzenia.
Złośliwa aplikacja może próbować odczytywać SMS-y, przechwytywać powiadomienia albo wyświetlać fałszywe okna logowania. W takim przypadku urządzenie powinno zostać sprawdzone przez specjalistę. Niekiedy konieczne jest przywrócenie ustawień fabrycznych.
Jak skutecznie chronić się przed smishingiem?
Najważniejszą zasadą jest oddzielenie wiadomości od wykonywanej czynności. Nawet gdy SMS wygląda prawdziwie, nie korzystaj z przesłanego w nim odnośnika.
- Status przesyłek kontroluj w oficjalnych aplikacjach.
- Nie zapisuj danych karty w przypadkowych formularzach.
- Ustaw niskie limity płatności internetowych.
- Włącz powiadomienia o każdej operacji kartą.
- Dokładnie czytaj komunikaty autoryzacyjne w aplikacji bankowej.
- Nie podawaj nikomu kodów BLIK ani kodów 3D Secure.
- Regularnie aktualizuj system telefonu i aplikacje.
- Nie instaluj programów przesłanych SMS-em.
- Używaj unikalnych haseł i uwierzytelniania dwuskładnikowego.
- Rozmawiaj o tego rodzaju oszustwach z seniorami i mniej doświadczonymi użytkownikami.
Policja, FinCERT.pl i Centralne Biuro Zwalczania Cyberprzestępczości regularnie ostrzegają przed wiadomościami dotyczącymi rzekomych dopłat oraz aktualizacji adresu przesyłki. Podstawowym zaleceniem pozostaje nieklikanie linków i samodzielne sprawdzanie informacji w oficjalnych kanałach. Źródło: Policja
Najczęściej zadawane pytania
Czy prawdziwy kurier może wysłać SMS z linkiem?
Wiadomości firm kurierskich mogą zawierać odnośniki związane z zarządzaniem dostawą, ale sam link nie potwierdza autentyczności SMS-a. Najbezpieczniej otworzyć aplikację przewoźnika lub ręcznie wejść na jego oficjalną stronę.
Czy mała dopłata może doprowadzić do dużej straty?
Tak. Kwota widoczna w wiadomości jest jedynie pretekstem. Celem przestępców jest przejęcie danych karty, danych logowania albo kodu autoryzującego znacznie większą operację. Policja opisywała przypadki, w których osoby próbujące zapłacić mniej niż złotówkę traciły kilka lub kilkanaście tysięcy złotych. Źródło: Policja
Czy nazwa „InPost” albo „DHL” w polu nadawcy oznacza, że SMS jest prawdziwy?
Nie należy opierać decyzji wyłącznie na nazwie wyświetlanej przez telefon. Treść wiadomości trzeba porównać ze statusem przesyłki w oficjalnej aplikacji lub serwisie przewoźnika.
Czy warto zgłaszać SMS, jeśli nie straciłem pieniędzy?
Tak. Przekazanie wiadomości do CERT Polska może pomóc w szybszym wykryciu i zablokowaniu strony wykorzystywanej w kampanii.
⚠️ Jak się chronić?
Nigdy nie przekazuj danych osobowych ani finansowych przez telefon.
Rozłącz się i samodzielnie oddzwoń na oficjalny numer instytucji.
Zgłoś podejrzany numer na naszej stronie lub na policję (997).
Podsumowanie
Fałszywy SMS od firmy kurierskiej wykorzystuje pośpiech, ciekawość i obawę przed utratą oczekiwanej przesyłki. Niska dopłata nie jest prawdziwym celem oszustów – służy nakłonieniu odbiorcy do wpisania danych finansowych na podrobionej stronie.
Nie klikaj linku z niespodziewanej wiadomości. Sprawdź przesyłkę w oficjalnej aplikacji, a podejrzany SMS przekaż na numer 8080. Jeśli podałeś dane karty lub zatwierdziłeś operację, natychmiast zastrzeż kartę i skontaktuj się ze swoim bankiem.